


Anh Khôi mở một agency nhỏ ở quận 3, TP.HCM, mười hai người chăm hơn tám mươi đầu việc cho khách: gian Shopee, gian TikTok Shop, Fanpage, vài cái Zalo OA, cộng mấy tài khoản quảng cáo chạy xuyên suốt. Cuối tháng trước một bạn media buyer nghỉ việc, thủ tục bàn giao tưởng gọn vì mọi thứ đã nằm trong cái file chung. Hai hôm sau, hai Fanpage của khách không ai mở được, một gian TikTok Shop thì hiện thông báo xác thực lại, và địa chỉ IP đầu ra của gian đó đã bị đổi sang một vùng khác từ trước kỳ nghỉ. Cả đội mất gần hai ngày ngồi dò lại ai sửa cái gì, trong khi khách vẫn hỏi đều đều giờ nào chạy lại chiến dịch. "Lỗi không nằm ở bạn nghỉ việc, lỗi ở mình để mọi thứ nằm chung một chỗ", anh Khôi nói, rồi mở phần nhật ký thao tác của BitBrowser ra soát từng dòng, mới thấy ca sửa proxy diễn ra lúc gần mười một giờ đêm. Đó là thứ mà một file mật khẩu chẳng kể lại được.
Một file mật khẩu, dù đặt tên kỹ đến đâu, cũng chỉ trả lời được câu "mật khẩu là gì". Nó không trả lời được ai được phép mở, ai được sửa cấu hình, ai đã sửa lúc khuya, và khi người đó rời đi thì quyền truy cập được thu hồi bằng cách nào. Nói cách khác, nó thiếu ba thứ mà bất kỳ hệ thống quản trị nào cũng phải có: danh tính riêng cho từng người, ranh giới rõ ràng quanh tài nguyên, và một vết kiểm toán đọc được. Khi quy mô còn năm tài khoản, thiếu ba thứ đó chỉ là phiền. Khi lên tám mươi đầu việc và mười hai con người, nó biến thành rủi ro vận hành có lịch trình hẳn hoi: cứ mỗi lần có người nghỉ là một lần dừng chiến dịch.
Điểm hay bị nhầm là nhiều đội đã cấp quyền trên nền tảng rồi tưởng xong. Business Manager của Meta, tài khoản phụ trên TikTok Shop, quyền nhân viên trên sàn đều là phân quyền ở phía nền tảng, tức quyền làm gì bên trong tài khoản. Nhưng trước khi vào tới đó còn một câu hỏi ở tầng máy trạm: ai được phép chạm vào cái môi trường trình duyệt đang giữ phiên đăng nhập của tài khoản ấy? Hai tầng này không thay thế nhau. Một nhân sự bị gỡ quyền trên Business Manager mà vẫn mở được cửa sổ cũ trên máy dùng chung thì phiên đăng nhập vẫn còn nguyên đó, và cấu hình bên trong vẫn sửa được.
Một file mật khẩu, dù đặt tên kỹ đến đâu, cũng chỉ trả lời được câu "mật khẩu là gì". Nó không trả lời được ai được phép mở, ai được sửa cấu hình, ai đã sửa lúc khuya, và khi người đó rời đi thì quyền truy cập được thu hồi bằng cách nào. Nói cách khác, nó thiếu ba thứ mà bất kỳ hệ thống quản trị nào cũng phải có: danh tính riêng cho từng người, ranh giới rõ ràng quanh tài nguyên, và một vết kiểm toán đọc được. Khi quy mô còn năm tài khoản, thiếu ba thứ đó chỉ là phiền. Khi lên tám mươi đầu việc và mười hai con người, nó biến thành rủi ro vận hành có lịch trình hẳn hoi: cứ mỗi lần có người nghỉ là một lần dừng chiến dịch.
Điểm hay bị nhầm là nhiều đội đã cấp quyền trên nền tảng rồi tưởng xong. Business Manager của Meta, tài khoản phụ trên TikTok Shop, quyền nhân viên trên sàn đều là phân quyền ở phía nền tảng, tức quyền làm gì bên trong tài khoản. Nhưng trước khi vào tới đó còn một câu hỏi ở tầng máy trạm: ai được phép chạm vào cái môi trường trình duyệt đang giữ phiên đăng nhập của tài khoản ấy? Hai tầng này không thay thế nhau. Một nhân sự bị gỡ quyền trên Business Manager mà vẫn mở được cửa sổ cũ trên máy dùng chung thì phiên đăng nhập vẫn còn nguyên đó, và cấu hình bên trong vẫn sửa được.
Bảo vệ cấu hình, không chỉ bảo vệ mật khẩu
Phân quyền không phải là ai được đăng nhập, mà là ai không được sửa cấu hình. Nghe thì nhỏ, nhưng nó bảo vệ đúng thứ khiến anh Khôi mất hai ngày: sự nguyên vẹn của từng môi trường. Một lần có người đổi IP, đổi bộ font, hay chỉnh múi giờ của cửa sổ không phải mình phụ trách là cả chuỗi tín hiệu của tài khoản đó đổi theo. Phía nền tảng ghép ba tầng tín hiệu lại với nhau: tầng mạng gồm IP đầu ra, ASN, DNS, WebRTC; tầng client gồm Canvas, WebGL, Audio, UA, màn hình, font, múi giờ, ngôn ngữ; tầng hành vi gồm nhịp đăng nhập và sự liên tục của phiên. Tính nhất quán quan trọng hơn tính khác biệt, nên một sửa đổi ngoài ý muốn ở bất kỳ tầng nào cũng đủ để tài khoản phải xác thực lại. Cái gọi là trôi cấu hình trong đội thực ra thường chỉ là một cú tick nhầm quyền.
Cách tổ chức gọn vẫn là RBAC, phân quyền theo vai trò, với bốn thành tố: chủ thể là từng người dùng, vai trò là nhóm quyền, tài nguyên là cửa sổ hoặc nhóm cửa sổ, hành động là mở, sửa, xuất cookie, chia sẻ, xóa, xem nhật ký. Người dùng không được gán quyền lẻ tẻ, mà được gắn vào một vai trò; muốn đổi cho cả bộ phận thì sửa một lần ở vai trò. BitBrowser dựng đúng cấu trúc này với ba cấp danh tính là quản trị viên, quản lý, thành viên, bên cạnh bốn loại vai trò gồm quản trị viên, quản lý nhóm, thành viên và vai trò tùy biến. Nguyên tắc nên giữ là quyền tối thiểu: một editor chỉ cần mở cửa sổ và đăng nội dung thì không cần quyền sửa proxy, càng không cần quyền xuất cookie.
Cách tổ chức gọn vẫn là RBAC, phân quyền theo vai trò, với bốn thành tố: chủ thể là từng người dùng, vai trò là nhóm quyền, tài nguyên là cửa sổ hoặc nhóm cửa sổ, hành động là mở, sửa, xuất cookie, chia sẻ, xóa, xem nhật ký. Người dùng không được gán quyền lẻ tẻ, mà được gắn vào một vai trò; muốn đổi cho cả bộ phận thì sửa một lần ở vai trò. BitBrowser dựng đúng cấu trúc này với ba cấp danh tính là quản trị viên, quản lý, thành viên, bên cạnh bốn loại vai trò gồm quản trị viên, quản lý nhóm, thành viên và vai trò tùy biến. Nguyên tắc nên giữ là quyền tối thiểu: một editor chỉ cần mở cửa sổ và đăng nội dung thì không cần quyền sửa proxy, càng không cần quyền xuất cookie.
| Vai trò | Tạo cửa sổ | Sửa proxy | Xuất cookie | Chia sẻ | Xóa | Xem nhật ký |
| Quản trị viên | Có | Có | Có | Có | Có | Có |
| Quản lý nhóm | Có | Có | Có | Có, có hạn | Không | Có |
| Thành viên | Không | Không | Không | Không | Không | Không |
| Vai trò tùy biến | Theo thiết lập | Theo thiết lập | Theo thiết lập | Theo thiết lập | Không | Theo thiết lập |
Đặt tên nhóm theo khách, không theo tên người
Nhóm cửa sổ đóng vai trò ranh giới tài nguyên. Đặt tên theo khách, theo sàn hoặc theo dự án, rồi cấp cho mỗi nhân sự đúng nhóm họ phụ trách. Đừng đặt theo tên người, vì người có thể nghỉ còn khách thì vẫn ở lại, và cứ mỗi lần thay người là phải đổi tên cả cây thư mục. Với đội có script nội bộ, việc dồn cửa sổ vào nhóm có thể đẩy qua Local API bằng một lệnh cập nhật với ba trường: danh sách ids, groupName và remark ghi người phụ trách cùng ngày rà soát. Cách này chỉ để đồng bộ cấu hình nội bộ, không phải để thao tác trên tài khoản thay con người.
| Nhóm | Đặt tên theo | Ai được quản lý | Việc cần làm khi bàn giao |
| KhachA_Shopee | Mã khách và sàn | Quản lý nhóm, một thành viên | Chuyển quyền sở hữu, rà soát proxy |
| KhachB_TikTokShop | Mã khách và sàn | Quản lý nhóm | Đọc nhật ký tuần, khớp múi giờ |
| NoiDung_Zalo | Chức năng | Thành viên nội dung | Hủy mã chia sẻ cũ, cấp mã mới có hạn |
| QuangCao_Meta | Kênh và chiến dịch | Quản trị viên, quản lý nhóm | Kiểm tra quyền hai tầng, lưu vết kiểm toán |
Ba cơ chế nên dùng cùng nhau. Thứ nhất là chia sẻ có hạn: cửa sổ phát qua mã chia sẻ hoặc liên kết kèm mật khẩu, thời hạn hiệu lực 7 tới 30 ngày, dùng xong hủy được. Thứ hai là chuyển quyền sở hữu, tức Transfer, để cả cửa sổ đi sang tài khoản khác nguyên vẹn thay vì đăng xuất rồi nhập lại. Thứ ba là nhật ký thao tác ghi lại cửa sổ nào được mở, vào lúc nào, nhân sự nào vừa thao tác gần đây. Thêm hai lớp nữa là dữ liệu trong cửa sổ được chia sẻ vẫn mã hóa tách biệt, nên người có quyền nhóm này không đọc được dữ liệu nhóm kia, và xác thực hai yếu tố cho chính tài khoản quản trị. Tag cũng nên dùng có chừng mực: tối đa 20 tag, mỗi cửa sổ gắn không quá 3 cái, để sau này lọc còn ra nghĩa.
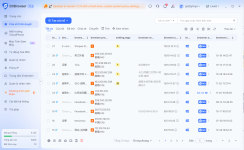
Hình 1. Danh sách cửa sổ được gom theo nhóm ở cột trái, cột phải thể hiện trạng thái proxy của từng môi trường.
Sáu bước dựng lại hệ thống quyền
Bước 1. Chia nhóm trước khi thêm người. Làm gì: lập cây nhóm theo mã khách hoặc theo sàn, chốt quy ước đặt tên rồi mới tạo cửa sổ. Vì sao: nhóm là ranh giới tài nguyên, mọi quyền sau này đều bám vào nó. Lỗi hay gặp: đặt tên theo nhân sự, tới lúc người đó nghỉ thì không ai dám xóa vì sợ mất cấu hình.
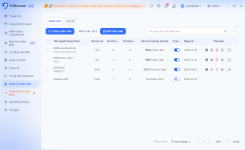
Hình 2. Module cộng tác nhóm với danh sách vai trò ở một bên và bảng các quyền được tick ở bên kia.
Bước 2. Tạo vai trò, tick quyền, rồi mới mời người dùng. Làm gì: dựng bốn vai trò theo ma trận ở trên, mặc định ở mức hạn chế, nâng dần khi có nhu cầu rõ ràng. Vì sao: gán quyền lẻ cho từng người thì đến mười hai người là không ai nhớ ai có gì. Lỗi hay gặp: cho mọi người quyền quản trị "đỡ phải xin nhau", thế là mọi sửa đổi đều không truy được.
Bước 3. Gán nhóm được quản lý và bật xác thực hai yếu tố. Làm gì: với từng nhân sự, chọn đúng nhóm họ phụ trách, rồi bật 2FA cho tài khoản quản trị. Vì sao: một người chỉ được thấy phần việc của mình, và tài khoản có quyền cao nhất cần thêm một lớp. Lỗi hay gặp: quên mất tài khoản quản trị vẫn đang đăng nhập trên máy dùng chung ở góc phòng.
Bước 4. Dùng mã chia sẻ có thời hạn cho việc ngắn. Làm gì: phát mã hoặc liên kết kèm mật khẩu cho công việc vài ngày, ghi ngày hết hạn, dùng xong hủy. Vì sao: chia sẻ không có thời hạn là lối tắt dẫn thẳng tới ca của anh Khôi. Lỗi hay gặp: gửi mật khẩu qua khung chat rồi quên xóa, mã cũ vẫn còn hiệu lực mấy tháng sau.
Bước 5. Bàn giao dài hạn bằng chuyển quyền sở hữu. Làm gì: khi đổi người phụ trách, chuyển cả cửa sổ sang tài khoản mới, giữ nguyên cookie, vân tay và proxy. Vì sao: cấu hình đi cùng tài khoản thì không phải xác thực lại, cũng không mất lịch sử phiên. Lỗi hay gặp: đăng xuất rồi nhập lại tay, tưởng sạch sẽ mà thực ra dựng lại một thiết bị khác hẳn.
Bước 6. Đọc nhật ký mỗi tuần mười phút. Làm gì: soát các thay đổi proxy, font, múi giờ và những ca mở cửa sổ ngoài giờ. Vì sao: trôi cấu hình thường lộ ra ở nhật ký trước khi lộ ra ở tài khoản. Lỗi hay gặp: chỉ mở nhật ký khi đã có sự cố, lúc đó thì phải dò ngược cả tuần.
Bước 3. Gán nhóm được quản lý và bật xác thực hai yếu tố. Làm gì: với từng nhân sự, chọn đúng nhóm họ phụ trách, rồi bật 2FA cho tài khoản quản trị. Vì sao: một người chỉ được thấy phần việc của mình, và tài khoản có quyền cao nhất cần thêm một lớp. Lỗi hay gặp: quên mất tài khoản quản trị vẫn đang đăng nhập trên máy dùng chung ở góc phòng.
Bước 4. Dùng mã chia sẻ có thời hạn cho việc ngắn. Làm gì: phát mã hoặc liên kết kèm mật khẩu cho công việc vài ngày, ghi ngày hết hạn, dùng xong hủy. Vì sao: chia sẻ không có thời hạn là lối tắt dẫn thẳng tới ca của anh Khôi. Lỗi hay gặp: gửi mật khẩu qua khung chat rồi quên xóa, mã cũ vẫn còn hiệu lực mấy tháng sau.
Bước 5. Bàn giao dài hạn bằng chuyển quyền sở hữu. Làm gì: khi đổi người phụ trách, chuyển cả cửa sổ sang tài khoản mới, giữ nguyên cookie, vân tay và proxy. Vì sao: cấu hình đi cùng tài khoản thì không phải xác thực lại, cũng không mất lịch sử phiên. Lỗi hay gặp: đăng xuất rồi nhập lại tay, tưởng sạch sẽ mà thực ra dựng lại một thiết bị khác hẳn.
Bước 6. Đọc nhật ký mỗi tuần mười phút. Làm gì: soát các thay đổi proxy, font, múi giờ và những ca mở cửa sổ ngoài giờ. Vì sao: trôi cấu hình thường lộ ra ở nhật ký trước khi lộ ra ở tài khoản. Lỗi hay gặp: chỉ mở nhật ký khi đã có sự cố, lúc đó thì phải dò ngược cả tuần.
Hình 3. Từ giao diện của một công cụ khác có thể thấy danh sách hồ sơ và menu quản lý nhóm được bố trí ở thanh bên, mỗi bên tổ chức màn hình theo cách riêng.
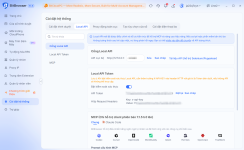
Hình 4. Khu vực cấu hình Local API và MCP, nơi cấp token và bật xác thực trước khi script nội bộ gọi lệnh cập nhật nhóm.
Bẫy thường gặp và phần việc còn lại
Bẫy thứ nhất là để cả đội dùng chung một tài khoản chính: tiện lúc đầu, nhưng không mở song song được và mọi vết kiểm toán đều quy về một cái tên. Thứ hai là phát mã chia sẻ không hạn, rồi không ai nhớ đã gửi cho những ai. Thứ ba là chỉ gỡ quyền ở phía nền tảng mà quên tầng máy trạm, để cửa sổ cũ vẫn mở được. Thứ tư là chia nhóm quá chi tiết theo từng chiến dịch ngắn hạn, vài tháng sau cây thư mục dài đến mức chính người lập ra cũng không dọn nổi. Về chi phí, số ghế của BitBrowser đi theo gói với các mốc 1, 2, 4, 8 người, gói 50 môi trường kèm 2 ghế là 258.730 đồng/tháng, mỗi ghế mua thêm 51.746 đồng, mua lẻ được mà không cần nhảy cả gói. Con số nên đặt cạnh chi phí của hai ngày ngừng chạy chiến dịch trong lúc dò lại file mật khẩu.
Cuối cùng vẫn là câu chuyện quản trị tài sản, không phải câu chuyện mật khẩu. Mỗi cửa sổ nên có chủ, có nhóm, có vết thay đổi, và có một cách để bàn giao nguyên vẹn. Khi vận hành ở quy mô lớn, còn phải tuân thủ điều khoản của từng nền tảng, Nghị định 147/2024/NĐ-CP về xác thực tài khoản và Nghị định 13/2023/NĐ-CP về dữ liệu cá nhân; việc mã hóa tách biệt dữ liệu cửa sổ được chia sẻ là một lớp hỗ trợ, không phải sự thay thế cho trách nhiệm tuân thủ. Đây là kinh nghiệm vận hành, không phải tư vấn pháp lý. Anh Khôi giờ dành mười phút sáng thứ Hai để đọc nhật ký, ít hơn nhiều so với hai ngày tháng trước.
Cuối cùng vẫn là câu chuyện quản trị tài sản, không phải câu chuyện mật khẩu. Mỗi cửa sổ nên có chủ, có nhóm, có vết thay đổi, và có một cách để bàn giao nguyên vẹn. Khi vận hành ở quy mô lớn, còn phải tuân thủ điều khoản của từng nền tảng, Nghị định 147/2024/NĐ-CP về xác thực tài khoản và Nghị định 13/2023/NĐ-CP về dữ liệu cá nhân; việc mã hóa tách biệt dữ liệu cửa sổ được chia sẻ là một lớp hỗ trợ, không phải sự thay thế cho trách nhiệm tuân thủ. Đây là kinh nghiệm vận hành, không phải tư vấn pháp lý. Anh Khôi giờ dành mười phút sáng thứ Hai để đọc nhật ký, ít hơn nhiều so với hai ngày tháng trước.


